




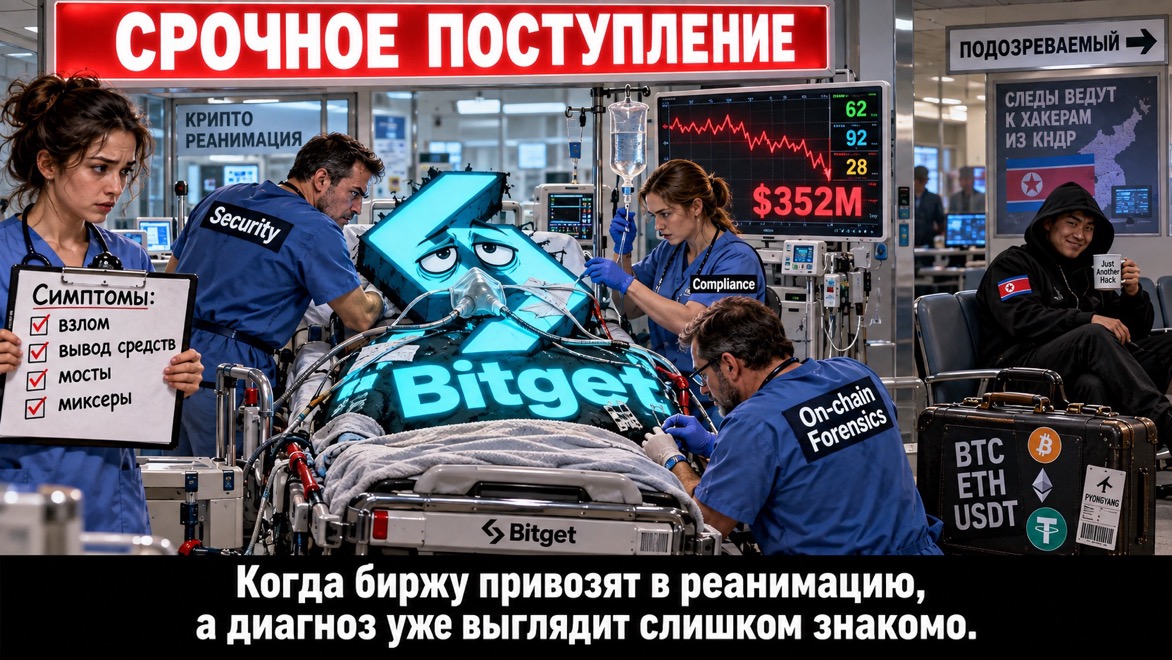
После взлома Bitget на $351,6 млн расследование вышло на возможный северокорейский след. CEO биржи Gracy Chen заявила, что обнаруженные IP-адреса совпадают с VPN-сервисами, которые ранее связывали с одной из хакерских групп КНДР. Но окончательной атрибуции атаки пока нет.
IP-адреса напомнили предыдущие атаки КНДР
По словам Chen, специалисты по безопасности обнаружили сходство с уже известными северокорейскими операциями.
«Паттерн очень похож на то, что северокорейская команда делала раньше», — сказала она во время Q&A после инцидента.
Bitget при этом не считает взлом внутренней работой. Расследование еще продолжается, и биржа пытается установить, какие именно системы были скомпрометированы и каким способом злоумышленники получили доступ.
Версия о КНДР выглядит правдоподобно и на фоне прошлых атак: в 2025 году с северокорейскими хакерами связывали около $2,02 млрд украденной криптовалюты, включая взлом Bybit примерно на $1,5 млрд, который FBI официально приписало Северной Корее.
Onchain-след тоже ведет к знакомой инфраструктуре
Независимый исследователь Specter обнаружил еще одну потенциальную связь.
По его данным, часть украденных XRP была переведена на Ethereum-адрес, который получил 68 808 USDT от другого кошелька.
Этот же кошелек ранее отправлял ETH на адрес с меткой AFX EXPLOITER.
AFX потеряла $24 млн в результате атаки в июле и позже заявила, что подозревает группу TraderTraitor, которую связывают с Северной Кореей.
Это пока не доказательство общей принадлежности атакующих, но добавляет еще один элемент к версии о северокорейском следе.
Приватные ключи, по данным Bitget, не украли
Самая важная техническая деталь появилась позже.
Chen сообщила, что злоумышленники проникли в backend-систему wallet-сервиса и использовали ее для подделки информации о переводах, после чего задействовали штатный процесс авторизационной подписи.
По версии Bitget, атакующие не создавали поддельные запросы пользователей на вывод средств и не получили приватные ключи холодных, горячих или warm-кошельков.
Это принципиальное различие: если предварительная версия подтвердится, проблема могла находиться не в хранении ключей как таковом, а в инфраструктуре, которая формировала данные для последующей подписи.
Вывод средств пока остановлен
После обнаружения несанкционированных переводов Bitget приостановила withdrawals.
Chen также заявила, что часть украденных активов уже удалось вернуть, но сумму не раскрыла.
Биржа работает с блокчейн-фондами и другими партнерами, пытаясь отслеживать и блокировать перемещение украденных средств.
Главный вопрос теперь — как хакеры добрались до backend
Версия о Северной Корее пока строится на совпадениях инфраструктуры, поведении атакующих и ончейн-связях. Расследование еще не завершено.
Но технически более важный вопрос сейчас другой: как злоумышленникам удалось заставить легитимный процесс подписи авторизовать вредоносные переводы без кражи приватных ключей.
Если эта версия подтвердится, атака на Bitget станет очередным напоминанием, что надежная защита ключей сама по себе не спасает, если компрометирован слой, который сообщает системе, что именно нужно подписать.